
El desafío no es solo implementar agentes de IA. Es saber cuáles están operando, quién responde por ellos, cómo se validan sus resultados y qué tan rápido pueden detenerse si algo falla.
El 10 de septiembre, desde Q-Vision Technologies nos reuniremos a conversar sobre todo lo que está sucediendo en la región Latinoamericana sobre pagos inmediatos y cómo Panamá puede anticiparse antes su propia transición hacia la interoperabilidad total.
Una encuesta a 700 profesionales de tecnología midió, dominio por dominio, la distancia entre lo que las empresas creen controlar de sus agentes y lo que pueden demostrar. En Colombia, un proyecto de ley radicado en septiembre le pone nombre jurídico a esa distancia, y exige probarla.
Pregúntele a un comité de tecnología si conoce todos los agentes de IA que operan en su organización. Tres de cada cuatro responderán que sí. Pregúntele después con qué herramienta lo verifica, y menos de la mitad podrá nombrar una.
Esa es, en pocas líneas, la conclusión de The State of Agent DLC 2026, encuesta que Sapio Research realizó en julio para Harness, proveedor de herramientas en este mismo espacio, y que se publicó el 10 de septiembre. Los 700 encuestados trabajan en empresas de más de mil empleados de Estados Unidos, Reino Unido, Francia, Alemania e India, y todas tenían ya agentes en producción o en una prueba piloto real. No es una muestra latinoamericana, las respuestas son autorreportadas y quien la encargó vende soluciones para cerrar la brecha que describe. Aun así, mide algo que casi nadie mide: la distancia entre confiar en un control y poder demostrar que existe.
Los encuestados declararon confianza de entre 74% y 77% en cinco dominios: pruebas, seguridad, inventario, costos y reversa. En tres de ellos, el control que respaldaría esa confianza queda entre 33 y 55 puntos por debajo.
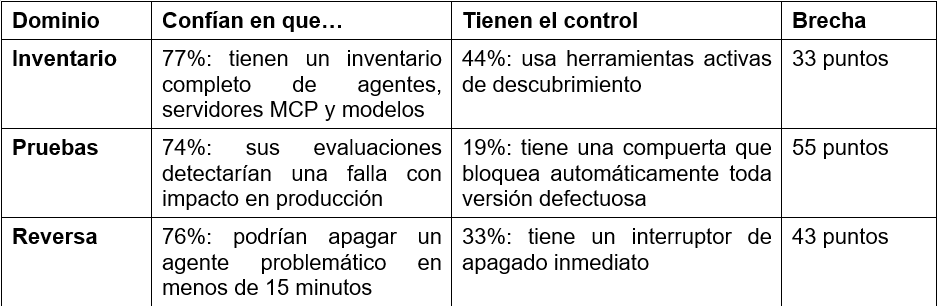
El dato más incómodo está en el inventario. Si se mira a toda la muestra, 41% declara con seguridad que no tiene IA en la sombra sin contar con ninguna herramienta que lo verifique. Y saber quién responde por cada agente tampoco tiene un lugar estándar: solo 30% usa un inventario centralizado de agentes, y 8% todavía anota al responsable en el README de un repositorio.
En pruebas, la organización promedio combina cuatro de once métodos de evaluación y ninguno supera 46% de adopción. Entre quienes confían en sus evaluaciones, cerca de 80% no tiene una compuerta que impida lanzar una versión defectuosa. Y 42% de las que llevan cambios de agentes a producción decide caso por caso o no tiene un proceso formal.
Dos matices del propio informe conviene no perderlos. La mayoría sí tiene alguna forma de revertir un cambio; lo que falta es velocidad, porque un proceso manual no cumple una meta de quince minutos. Y ver el costo de cada agente (74%) no contradice haberse pasado del presupuesto (60%): son dos preguntas distintas. En seguridad, la cifra reveladora es otra. 87% sufrió al menos un evento relacionado con agentes en doce meses, y entre quienes se decían seguros fue 88%. La confianza no predijo quién se salvó.
También 58% reporta más incidentes en producción por cada cien cambios desde que desplegó agentes, frente a 25% que reporta menos. El estudio no prueba que la causa sea la falta de compuertas. Sí indica dónde mirar.
La explicación del informe es sencilla: la confianza sigue a la existencia de un control, no a su suficiencia. Un tablero, una compuerta parcial o un script de reversa que alguien escribió una vez se sienten como control. Frente a un modo de falla concreto, muchas veces no alcanzan.
El patrón tiene antecedentes. En el experimento de METR de 2025, dieciséis desarrolladores expertos tardaron 19% más con herramientas de IA y, al terminar, creían haber sido 20% más rápidos. La percepción y la medición se separaron casi cuarenta puntos sin que nadie lo notara. La encuesta de Harness es la versión organizacional del mismo fenómeno.
Colombia ofrece una lectura cercana. La encuesta de Cenisoft y Fedesoft a más de cien empresas tecnológicas, divulgada el 7 de octubre, encontró que 32,7% ya opera agentes de IA como empleados digitales y otro 45,1% los explora o los pilotea. Más de la mitad reporta mejoras moderadas o altas de productividad. Y 30,77% aún no ha medido el impacto. Es una muestra del sector tecnológico y autorreportada, pero apunta a la misma pregunta: cuánto de lo que se afirma se ha medido.
En septiembre, el representante a la Cámara David Alejandro Toro radicó un proyecto de ley para prevenir riesgos sistémicos derivados de dependencias críticas de inteligencia artificial en la actividad financiera, bursátil y aseguradora. Es un proyecto, no una ley, y por ahora de un solo autor. Pero su articulado, leído junto a la encuesta, parece escrito para esas brechas.
El texto no prohíbe usar IA ni obliga a contratar varios proveedores. Pide algo más exigente: que la entidad pueda demostrar de qué depende, qué pasa si eso falla y cómo se recupera. Se aplicaría a todo lo que vigila la Superintendencia Financiera, aseguradoras incluidas, y el Gobierno tendría doce meses desde su promulgación para reglamentarlo.
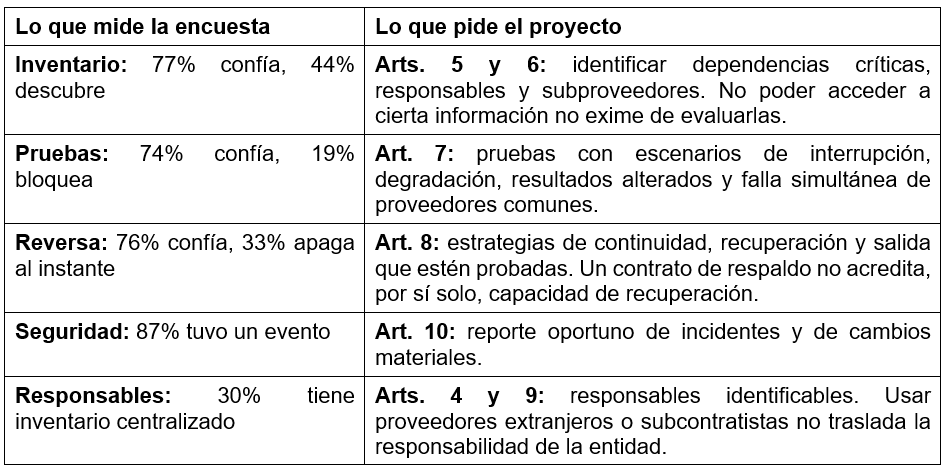
La exposición de motivos hace una distinción que cualquier equipo de calidad debería subrayar. Una cosa es que el servicio se caiga y otra que siga disponible entregando resultados alterados o sistemáticamente defectuosos que alimentan decisiones esenciales. Por eso el proyecto justifica probar no solo la disponibilidad, sino también la degradación y la integridad de los resultados.
El soporte local viene de la propia Superintendencia: de 47 establecimientos de crédito consultados, 38 reportaron modelos de IA o aprendizaje automático, 346 en total. El texto aclara además que no crea sanciones nuevas ni demuestra una crisis causada por IA. Es una ley marco preventiva.
En México, el Banco de México pidió en junio, según la reseña de MVS Noticias sobre su análisis del tema, exigir explicabilidad, auditorías independientes periódicas a los modelos de IA, más control del riesgo de terceros y mecanismos de apelación humana. En Colombia y en México, el supervisor no señala una herramienta: pide evidencia verificable.
Ecuador y Panamá muestran el otro lado, la adopción en marcha. La primera lectura del estudio de IT ahora y BDO, del 30 de septiembre, ubica por encima de 60% a las organizaciones ecuatorianas que usan IA o tienen iniciativas concretas, y el informe completo se presenta el 22 de octubre. Panamá aprobó el 11 de agosto su estrategia nacional de IA, con horizonte a 2036. Es el escenario en el que la pregunta de cómo se verifica el control se vuelve urgente.
La encuesta no recomienda comprar nada en particular, y esta lectura tampoco. Lo que cambia es el estándar de respuesta. Cuatro decisiones, en orden:
En Q-Vision, con 22 años de trayectoria en calidad, datos e IA, sobre todo en servicios financieros y seguros, vemos el mismo principio en cada proyecto. Carol Ortega, líder de performance, lo resumió en esa sesión: si las pruebas y el tablero de producción no entregan los mismos datos, uno de los dos está mintiendo. Con los agentes pasa lo mismo a otra escala. Si el inventario, la compuerta y el ensayo de reversa no coinciden con lo que ocurre en producción, la confianza no tiene respaldo.
Si el proyecto avanza, el Gobierno tendrá doce meses para reglamentarlo. Las instituciones que hoy ya puedan mostrar qué agentes tienen, qué los detiene antes de producción y en cuánto tiempo los apagan no tendrán que preparar esa respuesta. Ya la tendrán.
Puedes configurar tu navegador para aceptar o rechazar cookies en cualquier momento. Si decides bloquear las cookies de Google Analytics, la recopilación de datos de navegación se verá limitada. Más información.